“分类分级、一证四步”——解析电子认证业务合规升级实践要点
随着《电子认证业务规则规范》(T/CQAE 11034—2025)正式实施,协同《电子签名法》《电子认证服务管理办法》,构建起电子认证行业标准化操作体系,针对电子签名认证证书分类分级、证书全生命周期办理、订户密钥管控、业务规则编制等方面给出明确可落地执行细则,推动电子认证服务进入责任压实、流程闭环、全程可追溯的规范化发展阶段。
一、电子签名认证证书分类分级要求
依据《电子认证业务规则规范》( T/CQAE 11034—2025) 标准,按照证书主体类型 + 业务风险等级,电子签名认证证书划分为四大类别:个人高等级、个人基础级、机构高等级、机构基础级,每一类证书扩展项必须携带主管部门对应的证书策略 OID,可通过证书 OID 字段直接识别证书等级与适用场景。
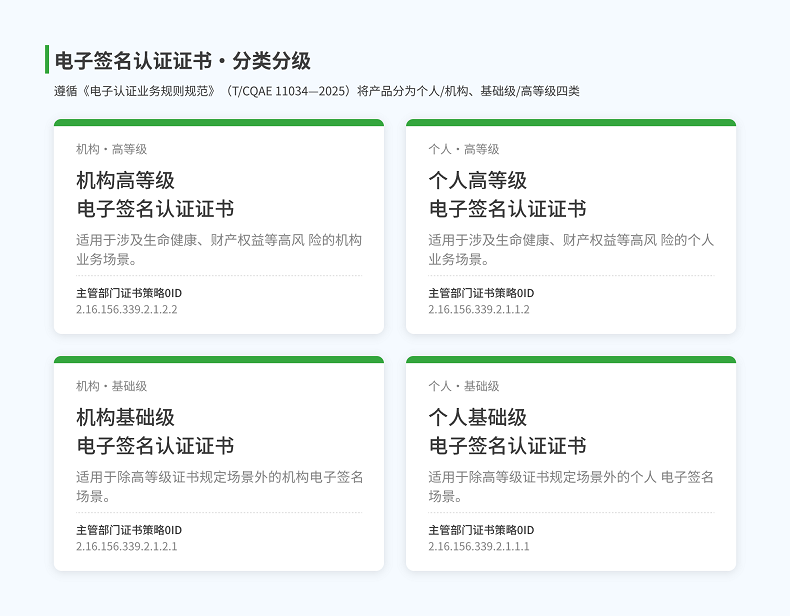
合规红线:涉及生命健康、财产权益等高风险业务场景,严禁使用基础级证书;婚姻、收养、继承等人身关系业务,法律规定不适用电子签名,不可使用电子签名认证证书办理相关业务。
不同等级证书对应差异化身份查验、意愿确认要求:
高等级证书:个人需面对面查验、远程人工面对面查验、生物特征(人脸、指纹等)实人核验;机构需核验法人或受托人实人身份,受托人办理还需补充对公打款等验证方式;意愿确认需要音视频录制、现场手抄提示语等高等级留痕手段,完整留存记录。
基础级证书:除高等级证书核验方式外,个人可采用运营商三要素、银行卡四要素等核验;机构可使用同等级或更高等级机构证书完成身份核验;意愿确认可采用强制阅读、短信、邮件确认等电子方式,但同样需要完整留存确认记录。
分类分级的核心目标,是实现核验强度匹配业务风险等级,高风险业务匹配高安全等级证书,夯实电子签名的司法效力基础。
二、证书办理 “一证四步” 标准化流程
证书办理流程可总结为服务告知、身份查验、签署服务协议、数据留存,即 “一证四步”,每一步都设置刚性合规约束。
01服务告知
CA 机构向订户完整告知证书权利义务、收费标准、证书使用限制、私钥存储模式、双方责任划分、禁止用途等全部关键信息。 高等级证书需要通过面对面、电话、视频等方式告知并留存记录;基础级证书可采用强制阅读、短信、邮件等方式告知并留存记录。禁止默认勾选代替告知流程,保障订户充分知情权。
02身份查验
身份查验义务必须由持证 CA 机构自主完成,不得委托给非同一法人的外部机构或个人,从根源规避 “实名不实人” 风险。 针对个人、机构,高等级、基础级证书执行差异化的实人、资质核验规则,每张证书建立独立的身份验证档案,完整保存查验过程与结果。
03签署服务协议
电子认证服务协议必须由 CA 机构与证书订户直接签署,厘清双方法律权责,不允许第三方平台代为签约,杜绝默认勾选一键同意等不规范模式。协议内容覆盖告知环节全部核心权责事项。
04数据留存
证书从申请、身份核验、意愿确认、协议签署到签发交付全流程操作记录完整归档,形成完整可追溯证据链;相关档案资料至少保存至对应证书失效后五年,满足监管核查与司法举证需求。
三、业务关键控制要点
围绕证书全生命周期,《电子认证业务规则规范》( T/CQAE 11034—2025) 确立多项不可逾越的关键控制要求,也是持证 CA 机构运营的合规底线。
01压实 CA 直验主体责任:
证书受理、身份查验、意愿鉴证等核心业务不能对外委托,全部由 CA 自有体系完成,杜绝业务外包带来的身份造假风险。
02订户签名私钥严格管控:
签名私钥所有权归订户。若 CA 机构提供私钥托管服务,必须取得订户单独书面授权;私钥加密存储,每一次私钥调用操作留存完整日志;未经授权不得保存、调用订户签名私钥,防范冒签、代签风险。根证书私钥严禁托管给第三方,由 CA 自身安全环境保管。
03分级落实订户意愿记录:
高等级证书需要音视频、现场确认等高等级意愿留存手段;基础级证书也需要留存可追溯的用户确认凭证,确保签署行为是订户真实意愿。
04公开 CPS 业务规则文档:
CA 机构必须编制并对外发布电子认证业务规则(CPS),明确证书类型、OID 策略、适用场景、撤销续期规则、密钥管理机制,同时完成向主管部门备案,方便订户、依赖方查阅核验。
05审计与归档管理:
建立审计机制,对证书业务、系统操作日志定期审计;证书申请材料、意愿记录、系统日志等档案至少保存至证书失效后五年,保障举证溯源能力。
06证书状态服务保障:
提供证书状态查询服务,配套备用查询机制,保障依赖方随时核验证书有效性。
四、适用场景与使用限制
电子签名认证证书适用于法律、行政法规允许使用电子签名,且需要第三方认证的电子签名业务。证书使用范围应与签名主体、业务风险和证书策略相匹配。
适用的业务类型:适用于个人或机构在电子合同、电子单据、电子文件签署等法律、行政法规允许使用电子签名的业务中,进行身份与签名关联的第三方认证。
可靠电子签名的使用条件:电子签名制作数据属于电子签名人专有并由其控制;签署后对电子签名和数据电文内容、形式的改动应能够被发现。
法律明确限制的情形:涉及婚姻、收养、继承等人身关系,停止供水、供热供气等公用事业服务,以及法律、行政法规规定的其他情形,不适用电子签名。
特定行业和业务限制:法律法规、监管规则、行业规范或业务协议对电子签名有规定的,应遵守其特别规定及相应证书策略、认证业务规则。
五、企业与用户实操提示
优先核验 CA 合法资质:
开展电子签名业务时,优先确认合作 CA 机构具备《电子认证服务许可证》资质,选择合规机构。
证书等级与业务场景匹配:
金融信贷、医疗知情文书等高风险业务,必须选用高等级电子签名认证证书,不可为压缩成本选用基础级证书,否则签署文件存在不被司法采信的风险。
查阅 CPS 确认证书边界:
企业在选型时,可以查阅 CA 机构对外公示的 CPS 业务规则文档,确认证书策略 OID、证书适用范围,规避证书超场景使用、证书类型误用的合规隐患。
证书状态要及时核验:
签署文件时,依赖方应当通过 CRL 或 OCSP 查询证书实时状态,确认证书有效未被撤销。
沃通CA是获得国家工业和信息化部许可的第三方电子认证服务机构,近期已完成《电子认证服务许可证》延续换证,合规资质持续有效。机构严格遵循《电子签名法》《电子认证服务管理办法》《电子认证业务规则规范》(T/CQAE 11034—2025)等法律法规及标准要求,常态化开展合规自查、流程优化与技术体系迭代升级;压紧压实电子认证服务机构的主体责任与法定义务,提供合规可靠的电子认证服务。

